Coinkite Coldcard Mk5 ($219): dispositivo de firma exclusivo para Bitcoin con dos elementos seguros, teclado numérico, NFC y microSD para uso air-gap, y firmware de código disponible.
Por el equipo editorial de WalletInsights
Podemos ganar una comisión por compras realizadas a través de enlaces de afiliados. Esto no afecta nuestras calificaciones. Divulgación de Afiliados
La Coinkite Coldcard Mk5 es un dispositivo de firma exclusivo para Bitcoin de $219, con dos elementos seguros de fabricantes distintos, teclado de 12 teclas, NFC y microSD para firmar en modo air-gap, y firmware de código disponible con compilaciones reproducibles. Límites: sin batería, Bluetooth ni cámara, interfaz solo en inglés y una curva de aprendizaje exigente. Las semillas generadas con firmware anterior a 5.6.0 están afectadas por el aviso de julio de 2026. Encaja con usuarios de Bitcoin con experiencia.
Aviso de seguridad ·
Julio de 2026: el firmware de COLDCARD generó semillas débiles
Un ajuste de compilación del firmware introducido en 2021 hizo que los dispositivos COLDCARD generaran semillas con un generador de números aleatorios por software en lugar del de hardware. Según Coinkite, las semillas creadas en Mk4, Mk5 y Q tienen unos 72 bits de entropía en lugar de 128, y el firmware antiguo de Mk2/Mk3 resultó más afectado. Desde el 30 de julio de 2026, atacantes adivinaron semillas afectadas y vaciaron las billeteras; Galaxy Research confirmó más de 1.778 BTC robados. Coinkite afirma que los dispositivos no fueron hackeados ni controlados a distancia.
Afectadas: semillas generadas con firmware Mk4/Mk5 anterior a 5.6.0, Q anterior a 1.5.0Q, Edge anterior a 6.6.0X / 6.6.0QX y Mk2/Mk3 4.0.1–4.1.9. Las semillas creadas con 50 o más tiradas de dados privadas no están en riesgo por este fallo.
Lo que recomienda Coinkite:
Instalar el firmware corregido antes de generar una semilla nueva.
Mover los fondos a una semilla recién generada, aunque uses una passphrase fuerte: actualizar el firmware no repara una semilla existente.
Verificar la nueva copia de seguridad y una dirección de recepción en el dispositivo, enviar una transacción de prueba pequeña y luego mover el resto.
El firmware actual está corregido; el riesgo sigue para los fondos en semillas creadas con las versiones afectadas.
Dual secure elements from two vendors: SE1 Microchip ATECC608C + SE2 Maxim DS28C36B; seed key split across MCU, SE1 and SE2
Código Abierto
Sí — firmware
Conexión USB
Sí
Bluetooth
No
Sistemas Operativos
Windows, macOS, Linux, iOS, Android
Longitud de Frase Semilla
24 palabras
Redes Soportadas
1+ redes
Información General6 elementos
Tipo de DispositivoBilletera de hardware
FabricanteCoinkite
Año de Lanzamiento2026
Precio219 US$
Modo BitcoinSolo Bitcoin
Soporte del fabricantesupport@coinkite.com
Seguridad y Protección9 elementos
Elemento SeguroSí
Certificación de SeguridadDual secure elements from two vendors: SE1 Microchip ATECC608C + SE2 Maxim DS28C36B; seed key split across MCU, SE1 and SE2
Código AbiertoSí — firmware
Verificación de AutenticidadSí
Protección PINSí
Soporte de frase semillaSí
Auditorías de seguridadCoinkite describes the firmware as audited but publishes no Mk5-specific audit report; the 5.6.1 changelog cites a fix from a Karma-X security review. The July 2026 RNG bug went undetected from 2021 until exploited.
Incidentes conocidosJuly 2026 seed-generation advisory (Coinkite, published 2026-07-30): since a March 2021 libngu migration, seed generation used MicroPython's software PRNG instead of the hardware RNG. On Mk4/Mk5 the secure-element TRNGs were still mixed in, so Coinkite estimates ~72 bits effective entropy (target 128) for seeds made on firmware before 5.6.0 (standard) / 6.6.0X (Edge) without at least 50 private dice rolls Mk2/Mk3 were far worse (~40 bits). Fixed in 5.6.0 (2026-07-31) 5.6.1 (2026-08-20) moved to SHA-256 Hash_DRBG and made user entropy mandatory. Upgrading does not repair existing seeds affected users must generate a new seed and move funds. Thefts totalling >1,000 BTC across COLDCARD models were reported (Bitcoin Optech). Later fixes: USB PSBT-swap after review and PSRAM readback (5.6.1), PSRAM out-of-bounds via compromised USB host (5.6.2).
Almacenamiento del PINPIN checked by secure elements; attempt counter in SE1 cannot be reset; secrets encrypted with HMAC-SHA256-derived key split across MCU, SE1 and SE2
La Mk5 protege su secreto maestro con dos elementos seguros de fabricantes distintos, un Microchip ATECC608C y un Maxim DS28C36B, junto a un microcontrolador STM32L4S5. Según el modelo de seguridad de Coinkite, la clave que cifra la semilla se reparte entre los tres chips. Los elementos seguros verifican el PIN: tras 13 intentos fallidos el dispositivo queda inutilizado de forma permanente, y Coinkite afirma que nadie, ni siquiera la propia empresa, puede reiniciar el contador. Durante la introducción del PIN la pantalla muestra dos palabras antiphishing, de modo que un equipo sustituido puede detectarse antes de teclear la segunda mitad del PIN.
El bootloader verifica la firma de fábrica en cada arranque, enciende un LED verde o rojo y rechaza versiones anteriores. Las compilaciones son reproducibles y los hashes de cada versión van firmados con PGP. Coinkite llama al firmware de código abierto; su licencia es MIT más Commons Clause, lo que lo convierte en código disponible y no en código abierto según la OSI. Coinkite también lo describe como auditado, pero no ha publicado un informe de auditoría de la Mk5; el registro de cambios de la 5.6.1 cita una corrección derivada de una revisión de seguridad de Karma-X. El equipo llega en una bolsa antimanipulación numerada.
Aviso de julio de 2026: desde un cambio de firmware de 2021, las semillas se generaban con un PRNG por software en lugar del generador aleatorio por hardware. Para las semillas de Mk4 y Mk5 creadas antes del firmware 5.6.0 sin al menos 50 tiradas de dado privadas, Coinkite estima unos 72 bits de entropía efectiva en lugar de 128. Todas las Mk5 enviadas entre marzo y julio de 2026 llevaban firmware afectado. La versión 5.6.0 corrigió el fallo; la 5.6.1 combina el generador por hardware con ambos elementos seguros y exige entropía del usuario. Actualizar no repara una semilla existente.
SeguridadFactor clave
La Mk5 crea frases de recuperaciónBIP39 estándar de 12 o 24 palabras e importa frases de 12, 18 o 24 palabras, así que la copia no depende del hardware de Coinkite. Solo admite la lista de palabras BIP39 en inglés. Una passphrase BIP39 permite billeteras ocultas, BIP85 deriva semillas hijas del secreto maestro y Seed Vault guarda varios secretos temporales en ajustes cifrados.
Además de las palabras, el dispositivo escribe copias 7z cifradas con AES en la microSD y puede dividir una semilla con Seed XOR. El firmware 5.6.3 (30 de septiembre de 2026) añadió Codex32 (BIP-93) y la división Shamir en entre dos y nueve partes. Cada método tiene su propio procedimiento de restauración, y conviene practicar una recuperación antes de confiar en él.
No hay copia del fabricante, cuenta ni servicio en la nube. Un PIN olvidado no se puede restablecer, de modo que tras 13 intentos fallidos los fondos solo se recuperan con la semilla y, si se usa, la passphrase. Para las semillas afectadas por el aviso de julio de 2026 no basta con tener copia de la frase antigua: Coinkite recomienda trasladar los fondos a una semilla nueva generada con firmware 5.6.0 o posterior, incluso si se usa una passphrase robusta. El orden que propone es verificar la nueva copia y una dirección de recepción en el dispositivo, enviar una pequeña transacción de prueba y después mover el resto.
Recuperación y copias de seguridad
La Mk5 mide 86 × 50 × 9 mm sin su tapa deslizante y pesa unos 55 g. La entrada se hace con un teclado numérico físico de 12 teclas. La pantalla monocroma de 1,54 pulgadas está protegida por Gorilla Glass y funciona a 128 × 64 píxeles; la guía de configuración de Coinkite habla de LCD, mientras que la lista de materiales y el firmware indican OLED. La carcasa de plástico se vende en nueve acabados, desde transparente hasta fosforescente.
No tiene batería interna, así que necesita alimentación por USB-C siempre que está encendida. Para el uso air-gap, Coinkite recomienda baterías externas USB sin apagado automático, y las transacciones se mueven por microSD o NFC. El modo de disco virtual USB presenta la Mk5 como una unidad de 4 MB ante macOS, Windows o un iPhone, y por NFC se envían PSBT, direcciones y xpubs al móvil con solo acercarlo.
La interfaz está solo en inglés y se basa en menús, con muchas opciones avanzadas. La configuración incluye comprobar que coinciden los números de serie de la bolsa, el dispositivo y la pestaña desprendible, elegir un PIN en dos partes y memorizar sus palabras antiphishing, y aportar tiradas de dado u otra entropía al crear la semilla. Esto favorece al usuario meticuloso, pero cuesta más aprenderlo que una billetera guiada por app. No hay cámara, por lo que no se puede firmar por QR. Frente a la Mk4, Coinkite destaca una pantalla más grande con Gorilla Glass, una carcasa más resistente y mejor NFC; el firmware es el mismo.
Usabilidad / UX
La Mk5 es exclusiva para Bitcoin: no admite otras monedas, tokens, contratos inteligentes ni WalletConnect. Funciona como firmante de PSBT (BIP-174 y PSBTv2) para coordinadores de terceros como Sparrow, Electrum, Bitcoin Core y BlueWallet. Bitcoin Core puede configurarse totalmente en modo air-gap, aunque para gastar desde él hace falta una conexión USB y software como HWI.
La multifirma es uno de los ejes del firmware. La Mk5 puede actuar como coordinador multifirma en el propio dispositivo, importa billeteras como descriptores de salida o como archivo de configuración de Coldcard y admite hasta 15 cofirmantes. Exporta xpubs y descriptores, y la pantalla muestra la dirección de destino antes de firmar. Miniscript y Taproot solo están disponibles en el firmware experimental Edge de Coinkite, no en la versión estándar.
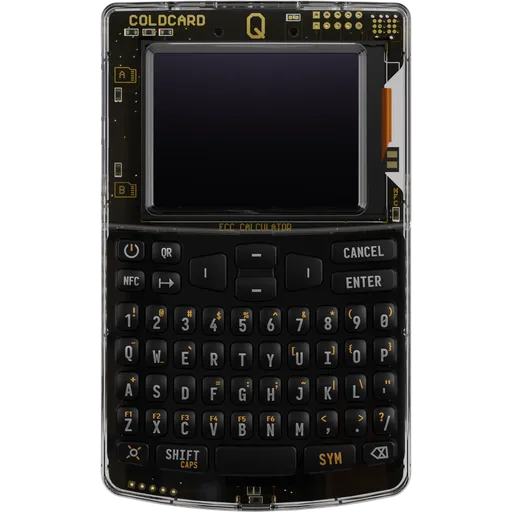
Con PushTX, cualquier móvil con NFC puede difundir una transacción firmada con solo acercarlo, sin app complementaria. COLDCARD Co-Signing añade políticas de gasto con límites, plazos y destinos permitidos, además de 2FA opcional. Los PIN de coacción y señuelo abren otra billetera bajo presión. Las actualizaciones de firmware se instalan desde microSD o por USB con la herramienta de línea de comandos de Coinkite o el plugin de Electrum. Quien quiera firmar por QR con cámara debería mirar la Coinkite Coldcard Q ($259,99), que añade un escáner QR; para otros activos hace falta otra billetera.
Ecosistema e integraciones
La Mk5 no exige cuenta ni app complementaria, y Coinkite afirma que nunca se conecta a internet. La lista de materiales publicada no incluye Wi-Fi, Bluetooth ni radio móvil, solo una etiqueta NFC pasiva. Sin un canal para enviar datos, el dispositivo no tiene telemetría y Coinkite no recibe metadatos de la billetera a través de él.
Por eso la privacidad depende del software con el que se use la Mk5. Saldos e historial se muestran en el coordinador, y el servidor que este utilice determina qué pueden ver terceros. Bitcoin Core permite apoyarse en un nodo propio. PushTX difunde a través del navegador del móvil, de modo que es el teléfono, y no el dispositivo, quien contacta con la red. La documentación de Coinkite sobre la Mk5 no trata Tor ni CoinJoin; esas funciones, cuando existen, las aporta el software coordinador.
En el propio dispositivo, las billeteras ocultas con passphrase y los PIN de coacción y señuelo protegen frente a la coacción física. El firmware permite al dueño mostrar la semilla, exportarla como SeedQR y copiarla en microSD, así que quien conozca el PIN también puede leer el secreto: las claves son exportables por diseño. Desde el firmware 5.6.2, la comunicación USB usa cifrado autenticado. Quien trabaje solo con microSD o NFC nunca conecta el dispositivo al bus de datos de un ordenador.
Privacidad
Coinkite vende la Mk5 por $219 y muestra $269 tachados; coldcard.com también indica $219. Evaluamos el dispositivo a $219, precio comprobado el 26 de octubre de 2026, cuando la tienda lo mostraba en stock e indicaba que las unidades nuevas se envían con el firmware corregido.
Por ese precio, el hardware es más enfocado que amplio: dos elementos seguros de fabricantes distintos, teclado, NFC, microSD, pantalla con Gorilla Glass y carcasa transparente o de color. No hay batería, Bluetooth, cámara ni soporte multiactivo. El valor está en el firmware para usuarios de Bitcoin: coordinación multifirma, compilaciones reproducibles, copias Seed XOR y Shamir, políticas de gasto con Co-Signing y PIN de coacción, todo sin cuenta.
La Coinkite Coldcard Q ($259,99) cuesta unos $41 más y añade un escáner QR para firmar en modo air-gap con cámara. La Mk4 usa el mismo firmware sin diferencias funcionales, por lo que quien ya tiene una Mk4 ganaría sobre todo en pantalla, carcasa y NFC. El aviso de julio de 2026 también cuenta en la valoración: el fallo pasó inadvertido desde 2021 hasta que se explotó en 2026, pese a que el código era público. Está corregido en el firmware actual, y conviene confirmar la versión 5.6.0 o posterior antes de generar una semilla.
Precio y valor
La Coinkite Coldcard Mk5 ofrece por $219 un dispositivo de firma exclusivo para Bitcoin con dos elementos seguros de fabricantes distintos, teclado físico, microSD y NFC para uso air-gap, compilaciones reproducibles de un firmware de código disponible y una larga lista de funciones avanzadas: multifirma en el propio dispositivo, copias Seed XOR y Shamir, BIP85, PIN de coacción y políticas de gasto con Co-Signing. No requiere cuenta ni app complementaria, y su única interfaz inalámbrica es una etiqueta NFC pasiva. Las contrapartidas son claras: sin batería, Bluetooth ni cámara, interfaz solo en inglés y un flujo de uso que da por hecho que se lee la documentación. El aviso sobre la generación de semillas de julio de 2026 pesa en la valoración. Todas las Mk5 enviadas entre marzo y julio de 2026 llevaban un firmware que generaba semillas más débiles salvo que se añadieran al menos 50 tiradas de dado privadas. El firmware 5.6.0 corrigió el fallo, pero no puede reparar las semillas ya creadas: sus dueños deben generar una semilla nueva y trasladar los fondos. Para usuarios de Bitcoin con experiencia que mantienen el firmware al día, la Mk5 sigue siendo un dispositivo de firma enfocado y bien documentado.
Compra esta billetera si:
Solo tienes Bitcoin y quieres un dispositivo de firma air-gap que funcione por microSD o NFC sin app complementaria.
Usas o planeas usar multifirma y quieres un coordinador en el propio dispositivo compatible con descriptores.
Quieres opciones de respaldo más allá de una sola frase, como Seed XOR, partes Codex32/Shamir o copias cifradas en microSD.
Evita esta billetera si:
Quieres firmar con códigos QR mediante cámara: la Coinkite Coldcard Q ($259,99) añade un escáner QR.
Tienes activos además de Bitcoin, o quieres batería y Bluetooth para usarla en movilidad.
Empiezas con la autocustodia y prefieres una configuración guiada por app en tu idioma.
✓Nuestra conclusión
La Coinkite Coldcard Mk5 ofrece por $219 un dispositivo de firma exclusivo para Bitcoin con dos elementos seguros de fabricantes distintos, teclado físico, microSD y NFC para uso air-gap, compilaciones reproducibles de un firmware de código disponible y una larga lista de funciones avanzadas: multifirma en el propio dispositivo, copias Seed XOR y Shamir, BIP85, PIN de coacción y políticas de gasto con Co-Signing. No requiere cuenta ni app complementaria, y su única interfaz inalámbrica es una etiqueta NFC pasiva. Las contrapartidas son claras: sin batería, Bluetooth ni cámara, interfaz solo en inglés y un flujo de uso que da por hecho que se lee la documentación. El aviso sobre la generación de semillas de julio de 2026 pesa en la valoración. Todas las Mk5 enviadas entre marzo y julio de 2026 llevaban un firmware que generaba semillas más débiles salvo que se añadieran al menos 50 tiradas de dado privadas. El firmware 5.6.0 corrigió el fallo, pero no puede reparar las semillas ya creadas: sus dueños deben generar una semilla nueva y trasladar los fondos. Para usuarios de Bitcoin con experiencia que mantienen el firmware al día, la Mk5 sigue siendo un dispositivo de firma enfocado y bien documentado.
Compra esta billetera si:
Solo tienes Bitcoin y quieres un dispositivo de firma air-gap que funcione por microSD o NFC sin app complementaria.
Usas o planeas usar multifirma y quieres un coordinador en el propio dispositivo compatible con descriptores.
Quieres opciones de respaldo más allá de una sola frase, como Seed XOR, partes Codex32/Shamir o copias cifradas en microSD.
Evita esta billetera si:
Quieres firmar con códigos QR mediante cámara: la Coinkite Coldcard Q ($259,99) añade un escáner QR.
Tienes activos además de Bitcoin, o quieres batería y Bluetooth para usarla en movilidad.
Empiezas con la autocustodia y prefieres una configuración guiada por app en tu idioma.
Comprar ahora Coinkite Coldcard Mk5?
Podemos recibir una comisión si compra a través de nuestros enlaces. Esto no afecta nuestra independencia editorial.
La pérdida impermanente ocurre cuando los precios de los activos en un pool de liquidez divergen de los mercados externos, reduciendo el valor de las tenencias de los proveedores de liquidez en comparación con simplemente mantener los activos.
Coldcard es una billetera de hardware sin conexión para Bitcoin, fabricada por Coinkite, que almacena claves privadas sin conexión y firma transacciones sin exposición a internet.
Un bootloader es un pequeño programa que inicializa el hardware y carga el sistema operativo o firmware principal de un dispositivo, a menudo utilizado en billeteras de hardware blockchain para un inicio seguro.
El Firmware de Código Abierto se refiere al firmware en dispositivos de hardware, como billeteras, donde el código fuente está disponible públicamente, permitiendo transparencia, auditabilidad y personalización.
La Prueba de Reservas (PoR) es un método utilizado por las plataformas de criptomonedas para verificar que tienen suficientes activos para cubrir los depósitos de los usuarios.
La recuperación es el proceso de restaurar el acceso a una billetera de criptomonedas utilizando su frase semilla o frase mnemónica de respaldo si la billetera original se pierde o es inaccesible.
BIP39 es un estándar para generar frases mnemotécnicas de semilla que se utilizan para crear billeteras deterministas y respaldar de forma segura las claves privadas de criptomonedas.
BIP85 es una Propuesta de Mejora de Bitcoin para generar semillas hijas a partir de una semilla maestra, proporcionando entropía determinística para su uso en procesos seguros de derivación de claves y copias de seguridad.
PSBT (Transacción de Bitcoin Parcialmente Firmada) es un formato de transacción de Bitcoin que permite que varias partes firmen una transacción de manera incremental antes de finalizarla.
Bitcoin (BTC) es la primera criptomoneda descentralizada, lanzada en 2009. Utiliza la tecnología blockchain para transacciones digitales seguras entre pares sin intermediarios.
WalletConnect es un protocolo que permite la comunicación segura entre aplicaciones descentralizadas (dApps) y billeteras móviles a través de escaneo de códigos QR o enlaces profundos.
Sparrow Wallet es una billetera de Bitcoin de escritorio que se enfoca en la seguridad, la privacidad y características avanzadas para gestionar transacciones y claves de Bitcoin.
Electrum es una billetera ligera de Bitcoin que permite a los usuarios almacenar, enviar y recibir Bitcoin de manera segura. Es conocida por su velocidad y bajo consumo de recursos.
BlueWallet es una billetera móvil de Bitcoin que permite a los usuarios almacenar, enviar y recibir Bitcoin de manera segura. Ofrece características como soporte para Lightning Network y capacidades multi-sig.
Multisig (multi-firma) es una característica de seguridad que requiere múltiples claves privadas para autorizar una transacción, mejorando la protección contra accesos no autorizados en redes blockchain.
Los descriptores de salida (BIP 380) describen de manera concisa los scripts de salida de la billetera Bitcoin y las condiciones de gasto sin revelar claves privadas.
Miniscript es un lenguaje de políticas estructurado para Bitcoin Script. Facilita la redacción, análisis y compilación de condiciones de gasto complejas.
Taproot (BIP 341) es una mejora de Bitcoin que introduce las firmas Schnorr y Tapscript, mejorando la privacidad al hacer que los scripts complejos se vean como pagos simples y mejorando la eficiencia.
La Autenticación en dos factores (2FA) asegura las cuentas y billeteras de criptomonedas al requerir dos métodos de verificación, como una contraseña más un código de una aplicación autenticadora.
Un PIN de coacción es un código especial utilizado en billeteras de hardware de criptomonedas para activar una respuesta, como borrar el dispositivo, en caso de coacción o amenaza.
La telemetría en criptomonedas y blockchain se refiere a la recopilación y transmisión automática de datos anónimos de uso, métricas e informes de errores desde billeteras o nodos para mejorar el software.
CoinJoin es una técnica de privacidad en criptomonedas donde varios usuarios combinan sus transacciones, lo que hace más difícil rastrear a los remitentes y receptores individuales.
La autocustodia significa que los usuarios controlan sus propias claves privadas para gestionar activos criptográficos directamente, sin custodios de terceros. Encierra el principio 'no tus claves, no tus monedas'.
Historial de revisiones — Revisión publicada inicialmente — Valoración y datos actualizadosLas calificaciones se recalculan automáticamente cuando cambian las especificaciones.
Evaluación de Riesgos
Puntuación de Riesgo: 85/100
✓Riesgo Bajo
Riesgos de Seguridad
Certificación SE débil
Secure element certification below EAL5+
Advertencia
Riesgos de Usabilidad
Curva de aprendizaje empinada
High learning curve increases chance of security mistakes
¿Qué pasaría si Coinkite Coldcard Mk5 es hackeado?
Coinkite Coldcard Mk5 utiliza un chip Secure Element certificado para almacenar claves privadas en hardware resistente a manipulaciones. Incluso si el software del dispositivo fuera comprometido, el Secure Element aísla sus claves de la extracción. El firmware es de código abierto, lo que permite a investigadores de seguridad de todo el mundo auditar el código en busca de vulnerabilidades.El dispositivo ha sido auditado de forma independiente.
¿Qué pasa si Coinkite quiebra?
El firmware de Coinkite es de código abierto — incluso si la empresa desaparece, la comunidad puede mantener el software. Tu frase semilla funciona con cualquier billetera compatible con BIP39, por lo que tus fondos siempre son recuperables.
¿Qué pasa si pierdo mi Coinkite Coldcard Mk5?
Tu criptomoneda se almacena en la blockchain, no en el dispositivo. Si pierdes tu Coinkite Coldcard Mk5, puedes recuperar el acceso completo usando tu frase semilla en cualquier billetera compatible. Coinkite Coldcard Mk5 también admite Shamir Secret Sharing, permitiéndote dividir tu respaldo en múltiples ubicaciones seguras.
¿Cuánto tiempo recibirá Coinkite Coldcard Mk5 actualizaciones de seguridad?
Coinkite mantiene activamente Coinkite Coldcard Mk5 con actualizaciones de firmware regulares.
¿Es segura la Coinkite Coldcard Mk5?
La Mk5 combina dos elementos seguros de fabricantes distintos, un PIN que inutiliza el dispositivo tras 13 intentos fallidos, firmware firmado que se verifica en cada arranque y compilaciones reproducibles. Su principal problema reciente es el aviso de julio de 2026 sobre la generación de semillas: las creadas con firmware anterior a 5.6.0 sin al menos 50 tiradas de dado privadas tienen menos entropía de la prevista. Coinkite afirma que los dispositivos en sí no fueron hackeados ni se accedió a ellos de forma remota. Una semilla nueva generada con el firmware actual no está afectada. Coinkite no ha publicado un informe de auditoría específico de la Mk5.
¿Mi Coldcard Mk5 está afectada por el aviso de semillas de julio de 2026?
Sí, si generaste la semilla en el dispositivo antes de instalar el firmware 5.6.0 y no añadiste al menos 50 tiradas de dado privadas. Todas las Mk5 enviadas entre marzo y julio de 2026 llevaban firmware afectado. Una actualización de firmware por sí sola no repara una semilla existente. Coinkite recomienda instalar el firmware corregido, generar una semilla nueva, verificar la copia y una dirección de recepción en el dispositivo, enviar una pequeña transacción de prueba y después mover todos los fondos, aunque uses una passphrase robusta.
¿La Coldcard Mk5 es de código abierto?
El código del firmware y del bootloader, el esquema y la lista de materiales son públicos en GitHub, y las compilaciones son reproducibles, así que se puede comprobar que el firmware publicado corresponde al código. Coinkite lo llama de código abierto, pero su licencia es MIT más Commons Clause, que no concede el derecho a venderlo. Por eso es de código disponible y no de código abierto según la definición de la OSI. Aun así, cualquiera puede leer, compilar y verificar el código.
¿La Coldcard Mk5 tiene Bluetooth y puede funcionar en modo air-gap?
No tiene Bluetooth, Wi-Fi ni cámara. La firma air-gap funciona moviendo PSBT en una tarjeta microSD o acercando un móvil con NFC. El dispositivo sigue necesitando alimentación por USB-C, que puede venir de una batería externa sin apagado automático. La conexión de datos USB, incluido el modo de disco virtual, está disponible pero es opcional. No admite firma con códigos QR; la Coinkite Coldcard Q añade un escáner QR.
¿Cómo se hace una copia de seguridad de la Coldcard Mk5?
El dispositivo genera una frase de recuperación BIP39 estándar de 12 o 24 palabras, que se anota y se verifica. Como opciones adicionales hay passphrase BIP39, copias cifradas en microSD, Seed XOR y, desde el firmware 5.6.3, Codex32 y división Shamir en entre dos y nueve partes. Nadie puede restablecer un PIN olvidado, así que la frase de recuperación y la passphrase, si se usa, son la única vía para recuperar los fondos.
¿Coldcard Mk5 o Mk4: qué ha cambiado?
Ambas usan el mismo firmware sin diferencias funcionales, así que la multifirma, Seed XOR y las nuevas copias Shamir funcionan en las dos. Coinkite enumera como novedades de la Mk5 una pantalla de 1,54 pulgadas protegida por Gorilla Glass, una carcasa más resistente y mejor rendimiento NFC, con un procesador de la misma familia. Los dos modelos quedaron cubiertos por el aviso de julio de 2026 y se corrigieron con el firmware 5.6.0. Para quien ya tiene una Mk4, el cambio aporta comodidad de hardware, no nuevas funciones de seguridad.
¿Coldcard Mk5 o Coldcard Q: cuál elegir?
Ambas son dispositivos de firma exclusivos para Bitcoin de Coinkite. La Mk5 ($219) usa un teclado numérico y mueve las transacciones por microSD, NFC o USB. La Coldcard Q ($259,99) añade un escáner QR para firmar en modo air-gap con cámara, algo que la Mk5 no tiene. Si tu software coordinador funciona con microSD o NFC y no necesitas códigos QR, la Mk5 cuesta menos.
Algunos enlaces en esta página son enlaces de afiliados. Si compras a través de ellos, puedo recibir una comisión sin costo adicional para ti. Esto ayuda a mantener el sitio y me permite continuar creando reseñas detalladas e independientes.
Nuestra metodología de puntuación está en evolución. Las puntuaciones y valoraciones se refinarán a medida que mejoremos el marco de evaluación.
¿Listo para asegurar tus criptomonedas?
Encuentra la billetera de hardware adecuada según tus necesidades, presupuesto y prioridades de seguridad.